NIS2 en CyFun: compliance-moeheid vs. cyberweerbaarheid
Compliance-moeheid: veel ziekenhuizen kampen ermee. Met de CyFun-deadline in zicht gaat steeds meer tijd naar beleid, documentatie en controles, waardoor er minder ruimte overblijft om de cybersecurity daadwerkelijk te versterken.
Maar conformiteit en cyberweerbaarheid hoeven geen tegenpolen te zijn. Daarom ontwikkelt SHIELD collectieve programma's die aan beide bijdragen. Onze eerste CyFun-maturiteitsmeting toonde bijvoorbeeld dat ziekenhuizen hun cybersecuritymaatregelen nog onvoldoende documenteerden en standaardiseerden. Dus ontwikkelden we een ISMS-programma met gedeelde templates en hulpmiddelen waar ziekenhuis gebruik van konden maken.
Uit een behoeftebevraging van de FOD Volksgezondheid kwamen daarnaast drie prioriteiten naar voren: pentesting, cybersecurity awareness en incident response. Ook daarvoor ontwikkelden we gezamenlijke programma's. Zo sluiten we aan bij wat ziekenhuizen zelf nodig hebben en helpen we hen tegelijk hun CyFun-conformiteit en cyberweerbaarheid in de praktijk te versterken.
TL; DR: De keuze voor de drie programma's is dus niet willekeurig. Ze vertrekt vanuit behoeften die ziekenhuizen zelf aangaven en sluit tegelijk aan bij concrete onderdelen van CyFun.
Compliance vs. cyberweerbaarheid
Even ter opfrissing: NIS2 bepaalt welke cybermaatregelen organisaties moeten nemen. CyFun vertaalt die verplichtingen naar concrete ‘controls’, verdeeld over zes functies: Govern, Identify, Protect, Detect, Respond en Recover. Samen helpen ze ziekenhuizen om risico’s te beheersen, aanvallen te voorkomen en incidenten op te vangen. Het framework onderscheidt drie niveaus: Basic, Important en Essential, met oplopende eisen.
De CyFun-controls gebruikten we als maatstaf tijdens onze maturiteitsmetingen, waarvan je de resultaten in het State of Cybersecurity in Belgian Hospitals-rapport kan terugvinden. De conclusie was duidelijk: ziekenhuizen hadden wel degelijk cybersecuritymaatregelen getroffen, maar hadden die nog onvoldoende gedocumenteerd, geformaliseerd en verankerd in de dagelijkse werking.
Dat stelt ziekenhuizen voor een dubbele uitdaging: enerzijds moeten ze hun bestaande inspanningen beter organiseren en aantoonbaar maken. Anderzijds moeten ze blijven investeren in maatregelen die hun systemen, medewerkers en zorgcontinuïteit beschermen.
Maar tijd die naar documentatie gaat, kunnen ze niet besteden aan bijvoorbeeld het verhelpen van kwetsbaarheden of het oefenen van incident response. Wanneer elk ziekenhuis bovendien dezelfde processen en hulpmiddelen afzonderlijk ontwikkelt, neemt die werkdruk verder toe. Een collectieve aanpak kan dat dubbel werk beperken en zo meer ruimte creëren voor echte cyberweerbaarheid.
Van documentatielast naar een gedeelde basis
Die collectieve aanpak leidde tot het ISMS-programma, met gedeelde templates en hulpmiddelen voor beleid, risicobeheer, compliance en incident- en crisismanagement. Zo kunnen ziekenhuizen hun informatiebeveiliging structureel organiseren zonder telkens van nul te moeten beginnen.
De tweede meetgolf liet duidelijke vooruitgang zien. De resultaten suggereren dat ziekenhuizen die de gedeelde ISMS-documentatie gebruikten, sneller stappen konden zetten richting auditgereedheid.
Die ervaring toont de meerwaarde van een collectieve aanpak: minder dubbel voorbereidend werk, zodat ziekenhuizen meer capaciteit kunnen inzetten voor de praktische uitvoering van cybersecurity.
Welke behoeften ziekenhuizen zelf aangaven
Een goed georganiseerd ISMS is een belangrijke basis, maar maakt een ziekenhuis op zichzelf nog niet cyberweerbaar. De FOD Volksgezondheid onderzocht de cybersecuritynoden van de sector met een bevraging waaruit bleek dat CSIRT, cybersecurity awareness en penetration testing de grootste behoeften zijn.
Op basis van die behoeften ontwikkelden we 3 collectieve programma’s waarvoor ziekenhuizen zich konden inschrijven. Die gingen in 2025 van start en leverden ons al waardevolle inzichten op.
Begin oktober 2026 liepen 23 pentesting- en bugbountyprogramma’s bij 19 organisaties. Sinds de start in mei 2025 werden 102 kwetsbaarheden bevestigd. Dat toont dat technische kwetsbaarheden ook in organisaties met bestaande beveiligingsmaatregelen onzichtbaar kunnen blijven zolang ze niet actief worden getest. Door die kwetsbaarheden gericht aan te pakken, worden beveiligingsmaatregelen niet alleen beschreven, maar ook daadwerkelijk verbeterd.
Ook het awarenessprogramma was leerrijk. Meer dan 110.000 gebruikers oefenen maandelijks via de partnerplatformen van SHIELD met het herkennen van phishing. Op beide platformen worden verdachte oefenmails vaker gemeld. Toch blijkt dat ook geoefende medewerkers vatbaar blijven voor berichten met een ziekenhuisthema. Awareness mag geen eenmalige verplichting zijn, maar een doorlopende inspanning om veilig gedrag te versterken.
Het CSIRT-programma leverde ook waardevolle resultaten op. 11 ziekenhuizen maken gebruik van de retainer. Daarnaast werden 9 gezamenlijke crisisoefeningen georganiseerd in het Nederlands en het Frans. Voor deelnemende ziekenhuizen bieden zulke oefeningen de kans om hun incident response plan in realistische scenario’s te testen en de samenwerking tussen IT, security, management en communicatie te versterken. Zo wordt duidelijk of afspraken op papier ook standhouden wanneer zich daadwerkelijk een incident voordoet.
Hoe de drie programma’s ook conformiteit versterken
De programma’s versterken de cyberweerbaarheid van ziekenhuizen, maar ondersteunen elk ook andere onderdelen van het CyFun-framework.
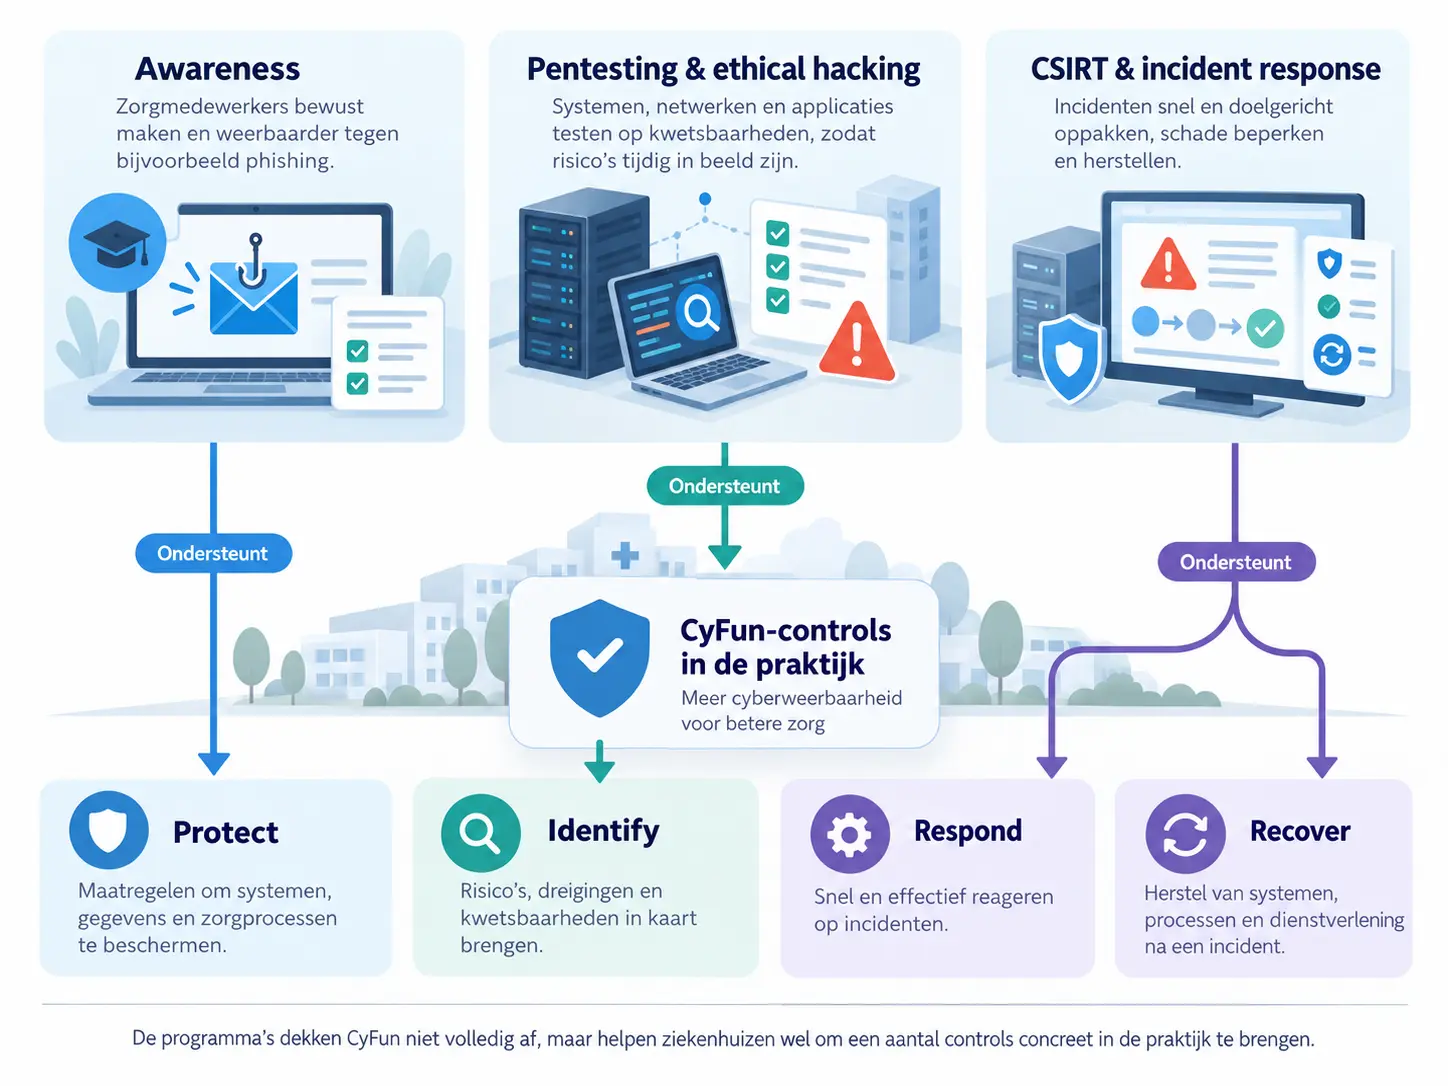
Het awarenessprogramma ondersteunt Protect door medewerkers te trainen om phishing, social engineering en andere risico’s te herkennen en veiliger te leren handelen in hun dagelijkse werk. Pentesting en ethical hacking sluiten vooral aan bij Identify, omdat ze kwetsbaarheden in systemen zichtbaar maken en het externe aanvalsoppervlak in kaart brengen. Het CSIRT- en incident-responseprogramma ondersteunt dan weer Respond en Recover door expertise beschikbaar te maken, en procedures, verantwoordelijkheden en oefeningen vooraf te organiseren.
De programma’s dekken CyFun niet volledig af, maar helpen ziekenhuizen wel om een aantal controls concreet in de praktijk te brengen. Conformiteit en cyberweerbaarheid hoeven geen afzonderlijke trajecten te zijn: dezelfde inspanningen kunnen aan beide bijdragen.
Waarom we die capaciteit collectief organiseren
De behoeften en de voordelen zijn bekend, maar dat maakt het aankopen van diensten niet minder tijdrovend. Een geschikte leverancier kiezen vergt immers meer dan offertes vergelijken.
Voor een pentest moet je vooraf bepalen welke systemen je wil laten onderzoeken, hoe de tests veilig kunnen verlopen en welke resultaten verwacht worden. Bij een incident-response-retainer zijn dan weer afspraken nodig over beschikbaarheid, responstijden en verantwoordelijkheden. En een awarenessprogramma moet aansluiten bij de verschillende medewerkers en de dagelijkse werking van het ziekenhuis.
Daarvoor zijn tijd, gespecialiseerde kennis en financiële middelen nodig die veel ziekenhuizen niet hebben. Vooral kleinere en psychiatrische ziekenhuizen beschikken vaak over beperktere IT- en securitycapaciteit.
Dat proces willen we ziekenhuizen besparen. Door expertise en voorbereidend werk te bundelen, hoeven ziekenhuizen niet afzonderlijk dezelfde marktanalyses en selectietrajecten te doorlopen. Gezamenlijke aankooptrajecten kunnen bovendien schaalvoordelen opleveren. De capaciteit die ziekenhuizen winnen, kunnen ze gerichter inzetten voor de maatregelen die hun organisatie cyberweerbaarder maken.
Wat dat betekent richting CyFun
De keuze voor deze drie programma's is dus niet willekeurig. Ze vertrekt vanuit behoeften die ziekenhuizen zelf aangaven en sluit tegelijk aan bij concrete onderdelen van CyFun. Samen met het ISMS-programma vormen ze een aanpak die zowel de organisatorische basis als de cyberweerbaarheid versterkt.
De programma's vervangen uiteraard geen eigen cybersecuritystrategie en nemen de verplichtingen rond governance, risicobeheer en documentatie niet weg. Maar ze helpen wel om de inspanningen die richting 2027 noodzakelijk blijven, efficiënter te organiseren en te verbinden met concrete verbeteringen in de dagelijkse praktijk.
Want conformiteit is geen einddoel op zich. Het gaat er uiteindelijk om dat ziekenhuizen hun risico’s beter beheersen, kwetsbaarheden aanpakken, medewerkers veilig laten werken en voorbereid zijn wanneer zich een incident voordoet.
Door expertise, voorbereiding en ondersteuning waar mogelijk te bundelen, helpt SHIELD ziekenhuizen om de belasting van compliance te beperken en tegelijkertijd hun cyberweerbaarheid te versterken. Zo wordt de weg naar CyFun-conformiteit niet alleen een kwestie van voldoen aan vereisten, maar ook een kans om de digitale zorg structureel veiliger te maken.
Wil je meer weten over de gezamenlijke cybersecurityprogramma's van SHIELD? Bekijk de programma’s voor awareness, pentesting en incident response en ontdek welke mogelijkheden aansluiten bij de behoeften van je ziekenhuis.